Фишинг и фейковый вход
Как устроено: клон страницы. То, что ты вводишь, сразу уходит скамеру. Без мобильного аутентификатора они часто заходят тут же. С аутентификатором логин всё равно уже у них — с этого начинаются схемы сложнее.
На что смотреть:
- Домен кривой.
steamcommunty.com(без n),steampowered.com.ru,steam-login.com. Строка адреса обязательна. - Ссылку прислали не со Steam. Нормальному сервису не нужно, чтобы ты входил по их ссылке.
- Код Steam Guard просят на сайте. Настоящий вход Steam не спрашивает код мобильного аутентификатора на веб-странице. Он приходит только в приложении.
Что делать:
- Закладки на настоящий Steam. Вход только оттуда или из клиента.
- Менеджер паролей. На чужом домене он не подставит пароль.
- Двухфакторная защита и на Steam, и на почте.
Подмена в оффере
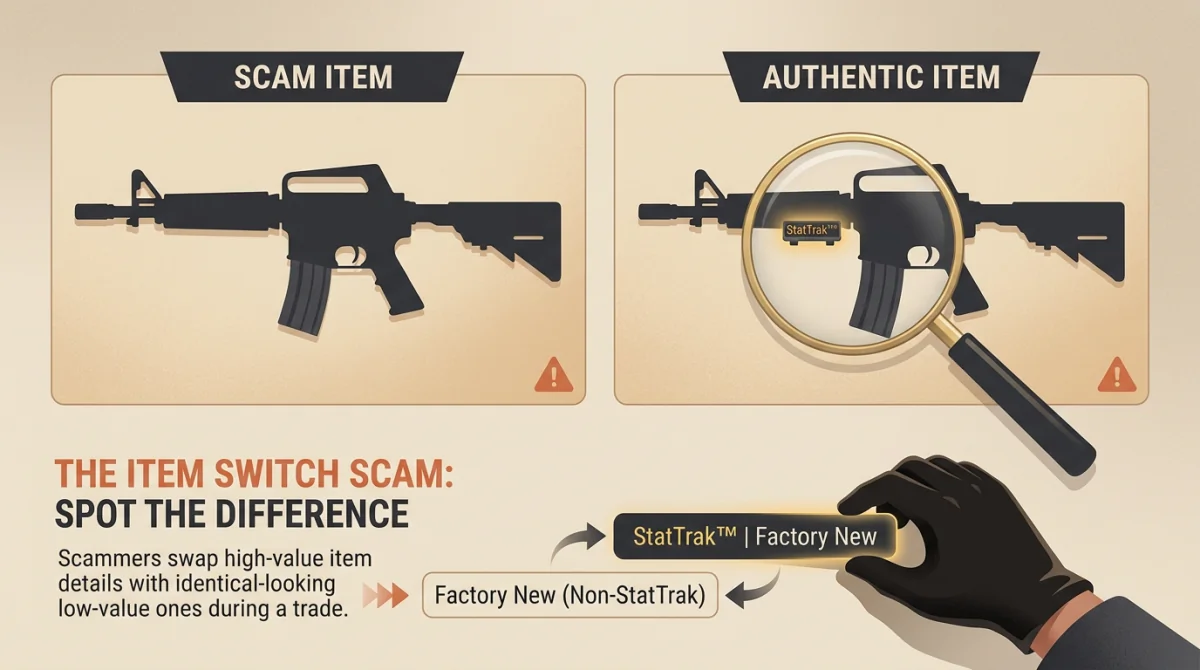
Как устроено: сначала правильный оффер, потом отмена и почти такой же, только дорогой предмет заменён дешёвым с похожей иконкой. Текст один: «быстрее, у меня ещё люди». В этой спешке строки уже не читают.
На что смотреть:
- Давят на скорость. Нормальный трейд оставляет время посмотреть.
- Несколько похожих офферов от одного человека. Отмена и повтор — уже сигнал.
- Окно само прыгает. Чат или галочки щёлкают, чтобы глаз ушёл с предмета.
Что делать:
- Каждая строка. Имя, износ, float — против того, о чём договорились.
- Пусть уходит, если торопит. Живой оффер подождёт пять минут.
- В окне обмена есть сравнение с твоим предметом. Оно ставит их рядом.
Фейковый мидлмен и чарджбэк
Фейковый мидлмен: обычно двое. Один договаривается и зовёт гаранта. Второй копирует известного мидлмена: профиль Steam и ник в Discord почти те. Скин уходит фейку, оба пропадают.
Чарджбэк: платят с чужого PayPal или карты. Ты видишь зачисление. Настоящий владелец открывает спор, PayPal обычно возвращает деньги держателю карты. Скина нет, баланс может уйти в минус.
На что смотреть:
- Мидлмен пишет первым. Занятый гарант сам клиентов не ищет.
- Предмет просят отправить не на основной, проверяемый профиль. Twitch, Twitter, старые посты на форумах — весь след.
- Friends & Family и при этом защита покупателя. F&F — это перевод как подарок, не оплата товара. Вместе эти два требования не стоят.
- Аккаунт новый или способ оплаты странный.
Что делать:
- Мидлмену пишешь ты. Его официальный Discord или Twitch. Чужую ссылку не открывай.
- Если нужен эскроу под цифровые товары, это отдельный сервис, и он берёт комиссию.
- Наличные считай с чарджбэком. Площадки с защитой продавца, либо люди, у которых годы сделок за наличные можно проверить. PayPal Goods & Services по умолчанию можно откатить.
- Крипту назад не вернуть. Чарджбэка нет, риск переезжает на того, кто платит.
API-ключ уводит оффер
Самая запутанная из этих схем. Ты зашёл на фишинговую страницу, 2FA включена. Логин у них есть, код аутентификатора нет, и он им не нужен. Нужен ключ Steam Web API.
Как устроено: ключ на аккаунте перехватывает оффер, который ты собирался отправить другу. Приходит «новый», на вид тот же, отправитель уже другой. Принимаешь как друга — скинов нет.
На что смотреть:
- Оффер от человека, которого ты не ждал, хотя только что отправлял другу.
- Только что отправил, а открывается другая копия.
- Когда-то логинился на сомнительный сайт.
Что сделать:
- Снять чужие входы. Путь из этой статьи: Steam → Настройки → Аккаунт → Управление безопасностью Steam Guard → Деавторизовать все остальные устройства. В английском клиенте: Settings → Account → Manage Steam Guard Account Security → Deauthorize all other devices. Текст статьи: украденные API-ключи после этого перестают работать.
- Домен не совпал буква в букву — не входи.
Самозванец в Discord и Telegram
Как устроено: открытый профиль копируют и пишут тем, кто уже в друзьях у настоящего человека. Просьба выглядит своей. В конце всё равно предмет или доступ к аккаунту.
На что смотреть:
- Легенде много лет, аккаунту несколько дней.
- Пишут с пустого места, и просьба этому человеку не похожа.
- Голос включить отказываются.
Что делать:
- Спросить человека по каналу, который у тебя уже был. Основной аккаунт или его открытая соцсеть: ты только что добавлял меня с альта?
- Возраст профиля. У копии обычно нет лет в играх, скриншотов и друзей.
- Непрошеное сообщение сначала считай скамом. Даже если ник знакомый.
Приз, в котором ты не участвовал
Как устроено: ни приза, ни сайта. Нужен логин или деньги, которые не вернутся.
На что смотреть:
- Ты не подавал заявку. Незанятый приз сам не приходит.
- Комиссия, депозит, «оплата проверки». Нормальный розыгрыш этого не просит.
- Домен странный, страница сырая.
Что делать:
- Приз, который не бывает бесплатным, сначала не существует. ★ Керамбит | Поверхностная закалка с синим паттерном случайным людям не раздают.
- Розыгрыши только у тех, кого ты уже знаешь, и только в их канале.
- Чтобы получить приз, платить не надо.
QR-код
Присылают код: это оффер, профиль или красивый осмотр. «Сканируй приложением Steam».
Как устроено: внутри ссылка на фишинг под телефон. В приложении ты уже залогинен, скан может забрать сессию или логин. Адрес руками набирать не нужно.
На что смотреть:
- QR от человека, которого ты не просил. В трейде почти нет случая, где это обязательно.
- Просят сканировать сразу.
Что делать:
- Чужой QR не сканируй.
- Профиль и оффер открывай сам: адрес или закладка.
Раз в месяц
И после любой странной истории.
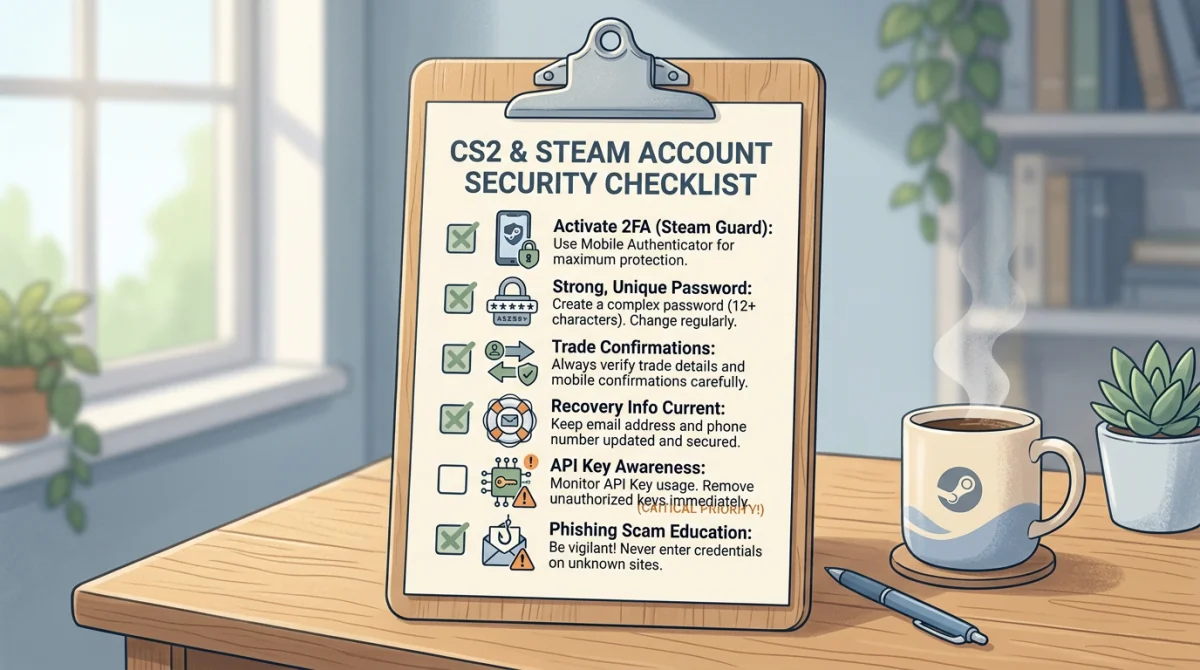
- Мобильный аутентификатор включён. Без него на трейд садится семидневный холд. Если в аккаунт уже зашли, инвентарь уходит целиком. Статья ставит эти две вещи рядом.
- Подтверждение трейдов включено. Каждый оффер жмётся на телефоне. Чужого логина без твоего подтверждения обычно мало.
- Чужие устройства снимать раз в месяц. Тот же путь: Steam → Настройки → Аккаунт → Steam Guard → Деавторизовать все остальные устройства. Можно сделать сразу после текста.
- Инвентарь: только я или только друзья. Незачем показывать всем, что у тебя AK-47 | Кровавый спорт. Открытый инвентарь метит тебя как цель.
- Пароль отдельный. Не тот, что на почте и на других сайтах.
- На почте тоже второй фактор. С почты часто начинают восстановление Steam.
Статья сводит защиту к трём действиям, без процента «сколько скамов это закрывает»: не спешить, сверять каждую строку, снимать чужой доступ к API. Рынок может быть быстрым, проверка — нет. Непрошеное сообщение сначала виновато. После текста сними ту авторизацию.